
1
Analyser
Une commande, herozion scan . — résultats en <8s. Aucun upload. Aucun compte.
$ herozion scan .
42 files in 0.85s
Score: 72/100 (C)
CRITICAL SQL injection
HIGH     Hardcoded secret
Herozion V2 détecte et corrige en local — sur tous les langages supportés, sans être expert de chacun. Une commande. Zéro upload.
Leurs développeurs nous ont fait confiance
 ALTES
 BDH.
Herozion V2
Scan local, correctifs déterministes, agent IA et dashboard. Quatre piliers, une seule commande.
Herozion V2 lit votre code là où il vit : sur votre machine. Il trouve les failles, explique le risque, puis les corrige. Votre dépôt ne quitte jamais votre ordinateur.
Comment ça marche
Scan local, correctifs, puis herozion push pour voir le tout sur le dashboard — à votre rythme.
Une commande, herozion scan . — résultats en <8s. Aucun upload. Aucun compte.
$ herozion scan . 42 files in 0.85s Score: 72/100 (C) CRITICAL SQL injection HIGH Hardcoded secret
Auto-fix déterministe ou herozion agent fix — un patch minimal, vérifié par un nouveau scan.
Créez un compte gratuit, exécutez herozion push — votre code source n’est jamais transmis.
Dashboard cloud : historique, tendances, alertes e-mail et export PDF.
Nouveau · Agent Herozion
Le scan trouve les failles. L'agent Herozion lit le code autour de chacune, écrit un patch minimal et vous le montre avant d'y toucher.
Il part de votre dernier herozion scan : chaque faille, son fichier, sa ligne.
Seules ±30 lignes autour de la faille sont envoyées. Jamais votre dépôt entier.
Un diff court, avec l'explication du risque et de la correction.
Rien n'est écrit sans votre accord. Le patch est vérifié par un nouveau scan.
$ herozion agent fix --all
✓ 3 findings · last scan
#1 CRITICAL SQL injection api/users.js:42
→ sending ±30 lines of context
- db.query("SELECT * FROM users WHERE id=" + id)
+ db.query("SELECT * FROM users WHERE id = ?", [id])
? Apply this patch? yes
✓ verified · 1 AI credit
3/3 fixed · score 72 → 94
herozion fix --all
Règles déterministes, sans IA. Gratuit, hors ligne, instantané. Idéal pour les corrections connues.
herozion agent fix --all
IA contextuelle pour les failles qui demandent de comprendre le code. 1 crédit IA par finding.
N une faille précise--all toute la liste du scan--yes sans confirmation (CI)--resume reprend où il s'était arrêtéExtension IDE
Vulnérabilités et corrections directement dans l’éditeur — CodeLens, Problems, Security Findings. Pas de terminal. Rien dans le cloud.
Dashboard cloud
Créez un compte gratuit, lancez herozion push quand vous voulez partager. Dashboard en temps réel : historique, tendances, alertes e-mail, export PDF.
Langages supportés
Herozion analyse simultanément tous les langages présents dans votre projet, aucune configuration requise.

Tarifs
Analyse complète sur tous les plans, on bride la valeur, pas l'usage.
Sans compte · Sans friction
herozion scan, herozion login, herozion badgeLes 5 emplacements sont fixés à la première analyse de chaque projet. Résolvez-les pour débloquer l'analyse complète avec un plan payant.
Démarrer gratuitement$126/an, économisez 30%
Pour les développeurs solo
herozion push)--fail-on, --min-score)$490/an
Pour les équipes en production
$2 990/an
Pour les grandes équipes et besoins avancés
SBOM, audit, policies org, support prioritaire et contrat Enterprise.
Analyse locale sans compte sur tous les plans. À l'inscription : 14 jours premium offerts pour tester le cloud, l'historique et l'auto-fix.
Installation
Homebrew, npm/npx ou binaire direct. Le guide d'installation couvre chaque méthode pas à pas.
Documentation complète →Programme
8 semaines de coaching. 90 jours Premium. Pour ce que vous livrez déjà en production.
Découvrir le programme →Catégories d'analyse
Broken Object Level Authorization, accès direct aux objets sans vérification
Mots de passe en dur, tokens statiques, secrets exposés
Broken Function Level Authorization, endpoints admin non protégés
Données utilisateur passées directement aux modèles sans filtrage
SQL injection, command injection, XSS, exécution dynamique de code dangereuse
Endpoints sans limitation de débit, exposition aux attaques brute force
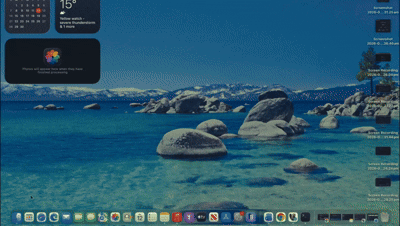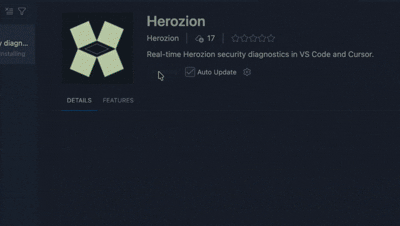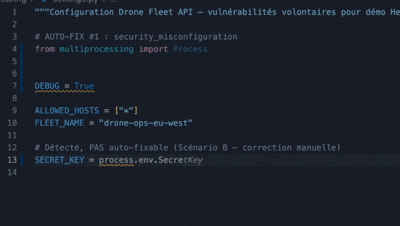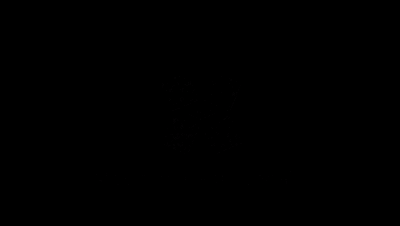
DEBUG = False, SECRET_KEY exposée, CORS permissif
Sérialisation complète d'objets, champs sensibles exposés en réponse
Confidentialité
Le traitement des fichiers est local. Votre dépôt complet n'est jamais envoyé.
Ce que Herozion fait
~/.herozion/
--encrypt-output (votre propre clé)
Ce que Herozion ne fait jamais
herozion push
herozion push)
herozion push (opt-in)Envoie score, catégories, chemins de fichiers et extraits de lignes autour des findings, jamais votre dépôt complet.
herozion pushPour vérifier exactement quels fichiers sont lus, utilisez herozion scan . --verbose.
Performance
Moteur parallélisé : de ~79 s à moins de 8 s sur des projets réels.
 Linux